Contatta un esperto Thales
Cos’è un modulo di sicurezza hardware (HSM)?
Un modulo di sicurezza hardware (HSM) è un processore crittografico dedicato che genera, protegge, archivia e utilizza le chiavi crittografiche all'interno di un perimetro hardware protetto e resistente alle manomissioni. Gli HSM fungono da ancore di fiducia per la crittografia, la firma, l'autenticazione e altre operazioni critiche che supportano applicazioni, transazioni, identità e servizi digitali sicuri.
Perché Thales è il miglior fornitore di HSM?
Aziende, istituti finanziari, governi e provider cloud si affidano agli HSM Thales per proteggere le chiavi crittografiche, mettere in sicurezza i carichi di lavoro di valore elevato, supportare la conformità e stabilire una root of trust hardware per le operazioni digitali in ambienti on-premises, cloud, ibridi e di pagamento.
Protezione della fiducia critica
Proteggi le chiavi crittografiche e le operazioni sensibili all'interno di un hardware resistente alle manomissioni e convalidato FIPS, in cui le chiavi non abbandonano mai il perimetro di sicurezza.
Soddisfa le esigenze di conformità
Soddisfa i requisiti di sicurezza e normativi con HSM certificati progettati per una rigida convalida, verificabilità e standard come FIPS, Common Criteria, PCI DSS, eIDAS, GDPR e molti altri.
Scala le operazioni crittografiche
Supporta carichi di lavoro crittografici ad alto volume in ambienti on-premises, cloud e ibridi con modelli di deployment flessibili e un ampio supporto all'integrazione.
Preparati alla PQC
Promuovi l'agilità crittografica e la preparazione post-quantistica con strategie HSM progettate per aiutare le organizzazioni ad adattarsi agli standard emergenti e ai requisiti di sicurezza a lungo termine.
Semplifica le operazioni
Utilizza la gestione centralizzata, il reporting, il monitoraggio e il partizionamento delle risorse per semplificare la distribuzione e ridurre la complessità in tutti gli ambienti crittografici.
Gli HSM di Thales sono al primo posto su PeerSpot
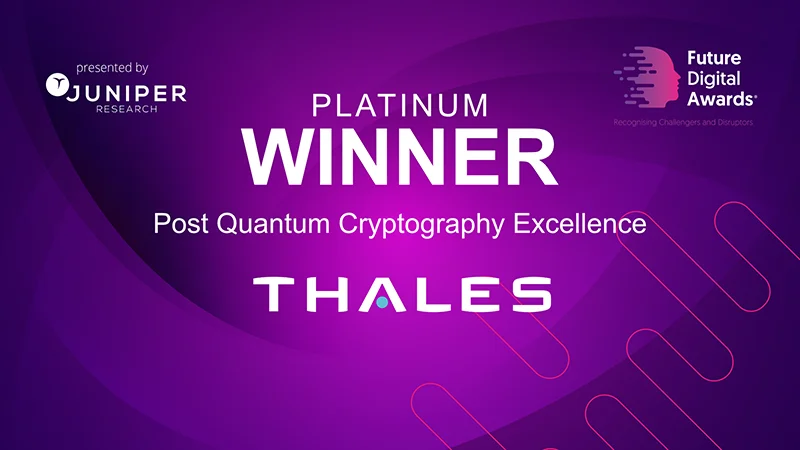
Leading the Quantum-Safe Future
Luna 8 HSM has earned Juniper Research's Platinum Award for Post-Quantum Cryptography Excellence, recognizing Thales' innovation in helping organizations prepare for the next generation of cryptographic security.
Scopri Luna 8 di nuova generazione
Prestazioni PQC leader del settore, erogate sulla nuovissima piattaforma HSM Thales quantum-safe
Presentiamo il nuovo HSM Thales Luna, progettato per aiutare le organizzazioni a definire una root of trust quantum-safe. Luna HSM 8 combina agilità crittografica, supporto nativo per la crittografia post-quantistica, un isolamento di sicurezza più rigoroso, scalabilità multi-tenant e API di gestione progettate per semplificare l'automazione, il monitoraggio e l'integrazione operativa.
Luna 8 in sintesi
Quantum-safe fin dalle fondamenta
Transizione alla crittografia quantum-safe con algoritmi PQC e una root of trust quantum-safe
Processore crittografico progettato da Thales
Ottimizzato per operazioni PQC ad alto volume
Automazione e scalabilità
Automatizza l'amministrazione e integra gli strumenti dell'infrastruttura IT per semplificare il deployment e la scalabilità
Agilità crittografica
Un'architettura moderna per aggiornamenti più rapidi e nuovi meccanismi crittografici
Migrazione senza interruzioni
Migrazione semplice da Luna 7 con API compatibili e una soluzione di migrazione delle chiavi
Esplora il portfolio degli HSM Thales
Thales dispone di un ampio portfolio HSM per soddisfare le diverse esigenze aziendali e di sicurezza in vari ambienti, rimanendo al contempo pronta per le tecnologie emergenti e i futuri requisiti di sicurezza:
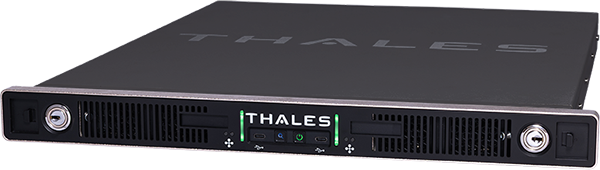
Thales Luna: il tuo HSM per uso generale di fiducia
Da oltre 30 anni, gli HSM Luna sono leader nel mercato degli HSM per uso generale e offrono una base di fiducia crypto-agile e quantum-safe per proteggere chiavi, identità, dati e applicazioni. Progettati per prestazioni elevate, scalabilità e conformità, con certificazioni FIPS 140-3 e Common Criteria, aiutano a soddisfare i più severi requisiti normativi e di sicurezza.
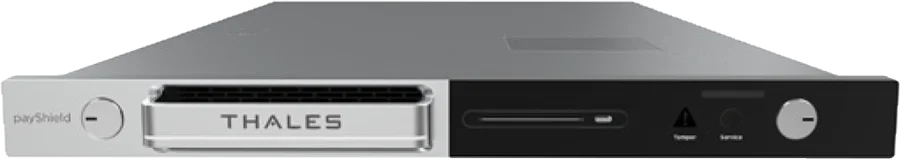
Thales payShield: l'HSM per i pagamenti al vertice della categoria
Proteggi ogni transazione con carta di pagamento con Thales payShield, che protegge l'80% delle transazioni POS globali. Previeni le frodi, accelera il time-to-market, garantisci la conformità a PCI DSS ed EMV e scala con sicurezza grazie a una crittografia a elevate prestazioni progettata per gli ecosistemi di pagamento di oggi e di domani.
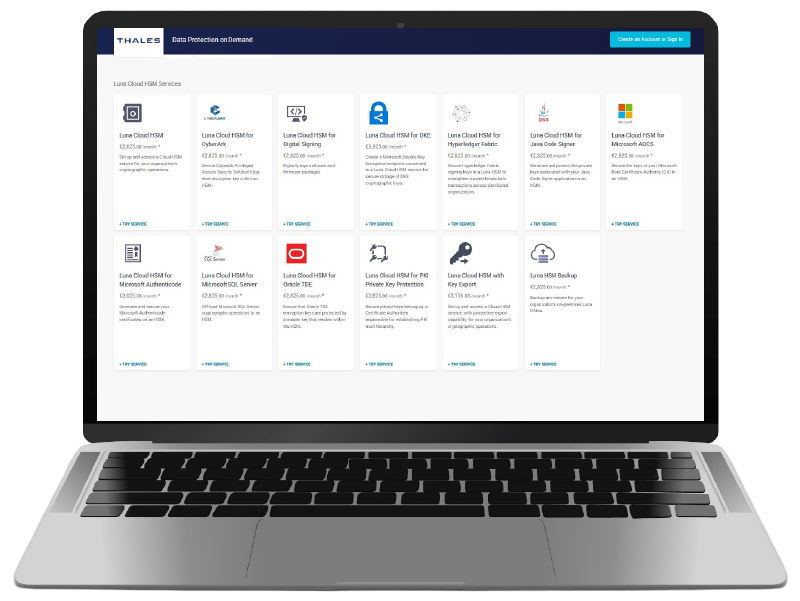
Servizi cloud HSM Thales: i tuoi HSM on-demand
Luna Cloud HSM e payShield Cloud HSM offrono funzionalità HSM-as-a-Service per proteggere chiavi crittografiche, applicazioni, dati sensibili e transazioni di pagamento in ambienti cloud e ibridi. Disponibili tramite il marketplace Thales Data Protection on Demand, forniscono sicurezza hardware dedicata e certificata FIPS con distribuzione rapida, scalabilità elastica e gestione operativa semplificata.
Integrazioni fluide con gli HSM Thales
I moduli di sicurezza hardware di Thales sono alla base di uno dei più ampi ecosistemi di partner del settore, supportando applicazioni, identità, pagamenti e transazioni. Grazie a un'ampia gamma di integrazioni di terze parti e soluzioni personalizzate, Thales aiuta le organizzazioni a mettere al sicuro i dati sensibili e i carichi di lavoro critici in tutto il mondo.
CASI D'USO DEGLI HSM
Una root of trust hardware per le moderne esigenze di sicurezza
Con l'espansione dei servizi digitali in ambienti cloud, ibridi e complessi, le organizzazioni necessitano di un'infrastruttura crittografica affidabile per PKI, sicurezza dei pagamenti, firma del codice, protezione delle chiavi e preparazione post-quantistica.
Thales aiuta a costruire una root of trust hardware più solida, offrendo il controllo, la flessibilità, il supporto alla conformità e l'agilità crittografica necessari per proteggere le operazioni critiche attuali e adattarsi all'evoluzione dei requisiti.
Prepararsi alla crittografia post-quantistica
Integra l'agilità crittografica nelle strategie di protezione delle chiavi per consentire alle organizzazioni di adattarsi all'evoluzione degli standard e dei requisiti PQC.
Proteggere PKI e autorità di certificazione
Proteggi le chiavi delle CA e le operazioni di firma che stabiliscono identità affidabili per utenti, dispositivi, applicazioni e servizi, soddisfacendo al contempo i requisiti di audit e conformità.
Proteggere le transazioni di pagamento
Proteggi le credenziali di pagamento, i PIN, i processi EMV, l'emissione di carte e i flussi di lavoro delle transazioni ad alto volume, garantendo la conformità a PCI DSS, EMV e ad altri requisiti di sicurezza dei pagamenti.
Abilitare la firma del codice e l'integrità del software
Proteggi le chiavi di firma utilizzate per verificare software, firmware, container e pipeline di rilascio DevOps.
Rafforzare la protezione delle chiavi nel cloud e in ambienti ibridi
Mantieni il controllo delle chiavi crittografiche in ambienti cloud, on-premises e ibridi per soddisfare i requisiti di sicurezza, sovranità e conformità normativa.
Contatta un esperto di HSM
Valuta l'approccio HSM più adatto al tuo ambiente, ai tuoi obiettivi di conformità e alla tua strategia.
Risorsa in primo piano
Guida all'acquisto di HSM
Scopri i fattori chiave da valutare nella scelta di un fornitore di HSM, tra cui certificazioni, flessibilità di deployment, integrazioni, scalabilità, controllo operativo e preparazione post-quantistica.
Esplora le risorse sugli HSM
Domande frequenti sugli HSM
Cos’è un modulo di sicurezza hardware (HSM)?
Un modulo di sicurezza hardware è un processore crittografico dedicato che protegge le chiavi crittografiche all'interno di un hardware resistente alle manomissioni ed esegue operazioni critiche come crittografia, firma e autenticazione all'interno di un perimetro sicuro.
A cosa servono i moduli di sicurezza hardware?
Le aziende acquistano gli HSM per proteggere transazioni, identità e applicazioni, poiché gli HSM sono eccellenti nel proteggere le chiavi crittografiche e nel fornire servizi di crittografia, decifratura, autenticazione e firma digitale per una vasta gamma di applicazioni.
Quando un'organizzazione dovrebbe usare un HSM?
Le organizzazioni utilizzano di norma un HSM quando necessitano di una root of trust hardware ad alta garanzia per proteggere le chiavi crittografiche, mettere in sicurezza operazioni critiche come la PKI o la firma del codice e soddisfare severi requisiti di conformità o di audit.
Quali sono i vantaggi dell'utilizzo degli HSM?
Gli HSM aiutano le organizzazioni a proteggere le chiavi crittografiche all'interno di un hardware resistente alle manomissioni, a ridurre l'esposizione derivante dall'archiviazione delle chiavi unicamente a livello software, a supportare la conformità, a semplificare le operazioni sicure sulle chiavi, a integrarsi con le applicazioni aziendali e a stabilire una root of trust hardware per le esigenze crittografiche attuali e future.
Quali sono i moderni casi d'uso degli HSM?
Gli HSM Luna svolgono un ruolo fondamentale nella protezione delle applicazioni che utilizzano tecnologie emergenti:
- Agilità crittografica post-quantistica: Prepara la tua organizzazione al futuro con la flessibilità di modificare protocolli, chiavi e algoritmi in tempo reale, reagire rapidamente alle minacce crittografiche e abilitare fin da oggi algoritmi quantum-safe.
- Internet delle cose (IoT): Con l'espansione della superficie di attacco e il continuo aumento degli endpoint, è necessario garantire la massima sicurezza a dispositivi e comunicazioni. L'IoT si basa su una solida root of trust per autenticare e comunicare con tutti i dispositivi. Implementa controlli degli accessi rigorosi, soddisfa i requisiti di conformità e garantisci l'integrità dei dati creando identità digitali sicure per le applicazioni IoT, proteggendo le chiavi di crittografia a livello fisico e logico grazie alla robusta architettura di sicurezza degli HSM Luna.
- Asset digitali: Gli ecosistemi di asset digitali si basano su operazioni crittografiche affidabili per proteggere wallet, piattaforme di custodia, servizi di tokenizzazione degli asset, infrastruttura blockchain e firma delle transazioni. Proteggi le chiavi private e riduci il rischio operativo generando, archiviando e gestendo le chiavi all'interno del perimetro sicuro di un HSM Luna resistente alle manomissioni.
- 5G/Sicurezza mobile: Anche se il 5G è pronto a trasformare i settori, presenta dei rischi per un'organizzazione, come un aumento dei punti di ingresso per gli aggressori e una minaccia all'integrità, alla disponibilità e alla riservatezza dei dati. Proteggi i dati 5G con una root of trust hardware, garantendo la protezione della chiave master di archiviazione che crittografa tutte le identità rilasciate sui dispositivi, una solida entropia e controlli severi di autenticazione.
- BYOK/HYOK/DKE: Mantieni il controllo totale sulle tue chiavi di crittografia creandole, gestendole e archiviandole in modo sicuro in una root of trust hardware, seguendo le best practice che prevedono di conservare sempre le chiavi separatamente dai dati. Utilizza queste stesse chiavi su molteplici ambienti cloud per evitare il vendor lock-in ed effettuare la migrazione o il rimpatrio dei dati laddove necessario.
- Intelligenza Artificiale (IA): Proteggi sia il modello di IA sia i suoi dati di input mediante solidi meccanismi crittografici, garantendo riservatezza, integrità e affidabilità del sistema di IA.
Qual è la differenza tra un HSM per uso generale e un HSM per i pagamenti?
Gli HSM per uso generale supportano un'ampia gamma di casi d'uso crittografici aziendali come PKI, TLS, firma del codice, crittografia di database e identità digitale. Gli HSM per i pagamenti sono progettati specificamente per i flussi di lavoro di pagamento, quali l'elaborazione dei PIN, l'emissione di carte, l'EMV e la sicurezza delle transazioni.
Qual è la differenza tra HSM cloud e HSM on-premises?
I servizi HSM cloud forniscono accesso on-demand alle funzionalità HSM attraverso modelli di distribuzione cloud, mentre gli HSM on-premises sono appliance dedicate gestite all'interno degli ambienti dei clienti. Molte organizzazioni utilizzano una combinazione di entrambi per supportare strategie ibride.
Qual è la differenza tra un HSM e un sistema di gestione delle chiavi (KMS)?
Un HSM fornisce una protezione delle chiavi basata su hardware e operazioni crittografiche sicure, mentre un sistema di gestione delle chiavi (KMS) gestisce in genere il ciclo di vita delle chiavi, le policy e le funzioni di orchestrazione. Le organizzazioni utilizzano spesso gli HSM quando necessitano di una protezione più solida basata su hardware per il materiale delle chiavi.
Perché la crittografia post-quantistica è importante per la strategia HSM?
La crittografia post-quantistica è fondamentale perché le organizzazioni necessitano di un'infrastruttura crittografica in grado di adattarsi ai nuovi algoritmi e proteggere i dati a lungo termine e i sistemi di trust da minacce emergenti, inclusi i rischi "harvest now, decrypt later".
Quali tipi di HSM sono disponibili? Come possono essere distribuiti?
I moduli di sicurezza hardware (HSM) sono disponibili in diversi fattori di forma e modelli di deployment per supportare differenti requisiti di sicurezza, prestazioni e operativi. Thales offre HSM collegati in rete (Luna Network HSM) per deployment aziendali centralizzati, HSM PCIe integrati (Luna PCIe HSM) per l'integrazione di applicazioni a bassa latenza, HSM con connessione USB (Luna USB HSM) per la portabilità e i casi d'uso di sviluppo, soluzioni HSM-as-a-Service basate su cloud (Luna Cloud HSM e payShield Cloud HSM) e HSM di backup dedicati (Luna Backup HSM) per il backup delle chiavi e il disaster recovery.
Quali fattori incidono sul costo di un modulo di sicurezza hardware?
Il costo di un modulo di sicurezza hardware (HSM) dipende da fattori quali il modello di distribuzione, le licenze, i requisiti di prestazioni e capacità, l'impegno di integrazione, la scalabilità, le risorse umane, l'assistenza e la gestione operativa continua. Gli acquirenti dovrebbero valutare il costo totale di proprietà (TCO), compresa la capacità dell'HSM di supportare casi d'uso aggiuntivi e requisiti in evoluzione (come la crittografia post-quantistica) senza una costosa riprogettazione dell'architettura o una sostituzione prematura.